围绕"身份、数据、行为、风险"四个维度构建安全能力,从登录到操作、从存储到传输,为企业信息化系统提供端到端的安全保障。
多因子认证、单点登录、密码策略与防暴力破解。
传输 TLS、存储国密加密,敏感字段脱敏展示。
登录日志、操作日志、数据变更留痕,谁动过都知道。
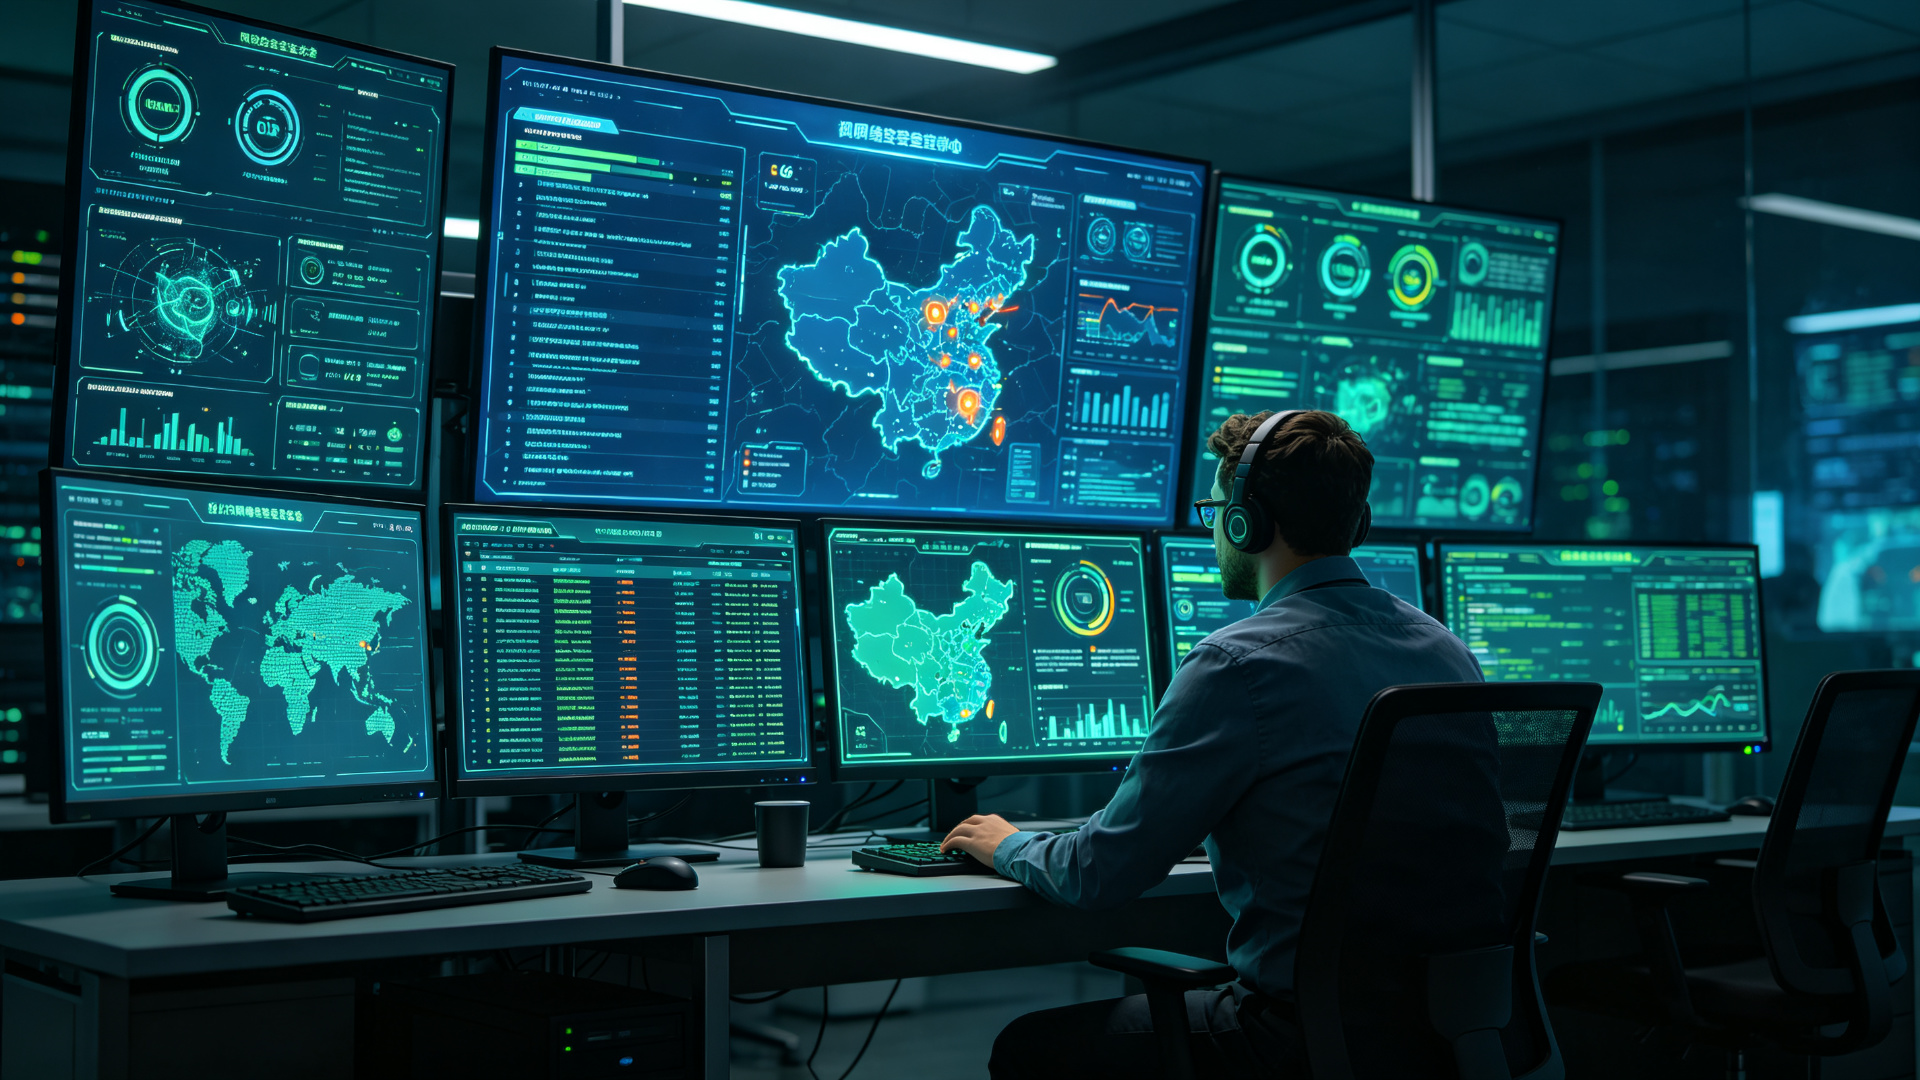 等保合规纵深防御体系
SSO、多因子、账号安全策略。
角色、数据、字段三级权限。
传输、存储、字段级加密脱敏。
登录、操作、变更全记录。
异常登录、越权操作实时告警。
等保测评、密评所需审计能力。
从身份认证到等保合规,6 个高频场景展示安全中心在不同业务形态下的落地路径。
多系统集成 SSO 单点登录,员工一次认证访问所有系统,多因子认证加固,告别"一个系统一套密码",登录效率提升 80%,账号被盗风险降低 90%。
传输 TLS 加密、存储国密加密,手机号、身份证、银行账号等敏感字段自动脱敏展示,防止数据泄露,满足个人信息保护法合规要求。
登录、查询、修改、导出、删除全操作电子留痕,谁在什么时候动过什么数据一目了然,满足等保三级审计要求,追溯响应 ≤ 1 分钟。
角色、数据、字段三级权限管控,最小授权原则,按岗按需分配权限,越权操作实时拦截告警,权限审计效率提升 60%。
异常登录、批量导出、非工作时间操作、越权访问实时告警,安全事件秒级发现,从"事后追查"走向"事前防护"。
等保三级、密评所需审计能力预置,合规报告一键生成,测评通过率 100%,让企业信息系统合规不再难。
从认证、加密、审计到合规,云帆安全中心与普通系统、无防护的 8 维度对比。
| 对比维度 | 云帆安全中心 | 普通系统 | 无防护 |
|---|---|---|---|
| 身份认证方式 | 多因子 SSO | 账号密码 | 共享账号 |
| 数据传输加密 | TLS 全程加密 | 部分加密 | 无加密 |
| 敏感数据保护 | 加密存储+脱敏 | 明文存储 | 明文存储 |
| 操作审计追溯 | 全程留痕 | 部分日志 | 无记录 |
| 权限管控粒度 | 角色字段级 | 角色级 | 无管控 |
| 异常风险预警 | 实时告警 | 事后发现 | 不清楚 |
| 等保合规能力 | 三级合规支撑 | 需补充 | 不合规 |
| 数据导出管控 | 审批+脱敏+水印 | 无管控 | 无管控 |
从用户、模块、部署、集成到安全合规,9 项关键规格参数一览。
| 规格项 | 参数说明 |
|---|---|
| 用户授权 | 按账号授权,标准版 20 起售,企业版不限账号,支持管理员/安全员/审计员分级 |
| 核心模块 | 身份认证、权限管控、数据加密、审计日志、风险预警、合规支撑六大模块 |
| 移动端 | 移动端多因子认证、设备绑定、远程擦除,保障移动办公安全 |
| 部署方式 | SaaS 公有云、专属云、私有化部署,支持物理隔离网络与国密硬件 |
| 系统集成 | 与 ERP/CRM/OA/WMS 统一身份对接,支持 SAML/OAuth/CAS/OpenID 协议 |
| 数据安全 | 国密算法加密(SM2/SM3/SM4)、字段级权限、操作日志全留痕、等保三级 |
| 自定义能力 | 安全策略、告警规则、审计报表均支持零代码配置 |
| 性能指标 | 单实例支持 5,000 并发、认证响应 ≤ 100ms、年可用率 99.9% |
| 服务支持 | 专属安全顾问 + 等保测评辅导、7×24 安全应急响应、季度安全补丁 |
统一身份SSO · 多因子认证
一次登录访问所有业务系统,员工告别"一个系统一套密码"的烦恼。多因子认证、密码策略、防暴力破解、设备绑定全方位加固,账号安全与使用便捷兼得。
密码+短信/令牌/生物识别,登录安全再加一层。
一次认证访问所有系统,与 AD/LDAP/CAS 无缝集成。
来自金融、医疗、政府三个行业的安全中心真实使用反馈。
金融行业对数据安全要求极高。安全中心上线后,多因子认证+国密加密+操作审计三位一体,等保三级测评一次通过。异常登录告警秒级响应,账号被盗风险降低 90%,安全事件零发生。
患者数据保护是医院的红线。安全中心的字段级脱敏+操作审计让敏感数据"看得见用不了、用得了有留痕",数据导出审批+水印追溯,满足等保三级与个人信息保护法双重要求。
政务系统要求等保三级+密评双重合规。安全中心预置了等保与密评所需的全部审计能力,合规报告一键生成,测评周期从 6 个月缩到 2 个月,测评通过率 100%,再也不怕检查。
从选型、合规到集成的 6 个高频问题,云帆顾问的真实答复。
如果您在关注数据安全与权限,以下配套产品可能与您的业务场景相关。